
Un fil desserré a éteint le Dali. Des disjoncteurs laissés en manuel ont prolongé le noir : 58 secondes au lieu de 10
Le 18 novembre 2025, le National Transportation Safety Board (NTSB) a clos son enquête sur la nuit où le porte-conteneurs Dali a fait s'effondrer le pont Francis Scott Key de Baltimore. Le 26 mars 2024, à 1 h 25, le navire de 984 pieds a perdu son alimentation électrique à environ 3 200 pieds du pont, soit 3,3 longueurs de navire. Quatre minutes et neuf secondes plus tard, à 6,4 nœuds, il a heurté la pile 17. Les travées principales se sont effondrées dans la rivière Patapsco et sur l'étrave du navire. Six des sept ouvriers qui réparaient des nids-de-poule sur le pont sont morts.
La cause probable retenue par le Board commence par un blackout « dû à une connexion lâche d'un fil de signal sur un bornier, résultant de l'installation incorrecte d'un manchon d'étiquetage de fil », qui a laissé le navire sans propulsion ni gouvernail près du pont. La présidente du NTSB, Jennifer Homendy, a dit que trouver ce fil « revenait à chercher un rivet desserré sur la tour Eiffel ».
J'ai lu le rapport complet, MIR-25-40 : 259 pages, daté du 18 novembre et publié en décembre 2025. Je ne suis pas ingénieur naval. Je suis CTO d'une LegalTech construite sur Claude, je fais tourner des systèmes dont d'autres dépendent, et ce qui a retenu mon attention, ce n'est pas le fil. C'est chaque couche qui aurait dû le rattraper.
Une précision sur le périmètre. Le NTSB détermine la cause probable ; il n'attribue pas de faute. Moi non plus.
Comment un seul fil met un navire hors service
En simplifié : les générateurs du Dali alimentent un bus haute tension. Deux transformateurs abaisseurs redondants, TR1 et TR2, alimentent un bus basse tension, qui fournit l'éclairage, les pompes de l'appareil à gouverner et les pompes d'eau de refroidissement du moteur principal. Un disjoncteur nommé HR1 relie TR1 au côté haute tension. HR1 ne reste fermé que tant qu'un petit dispositif, sa bobine à minimum de tension, reçoit 110 volts continus par un circuit de commande. Si cette tension disparaît, le disjoncteur s'ouvre : pas de signal de commande, pas de connexion.
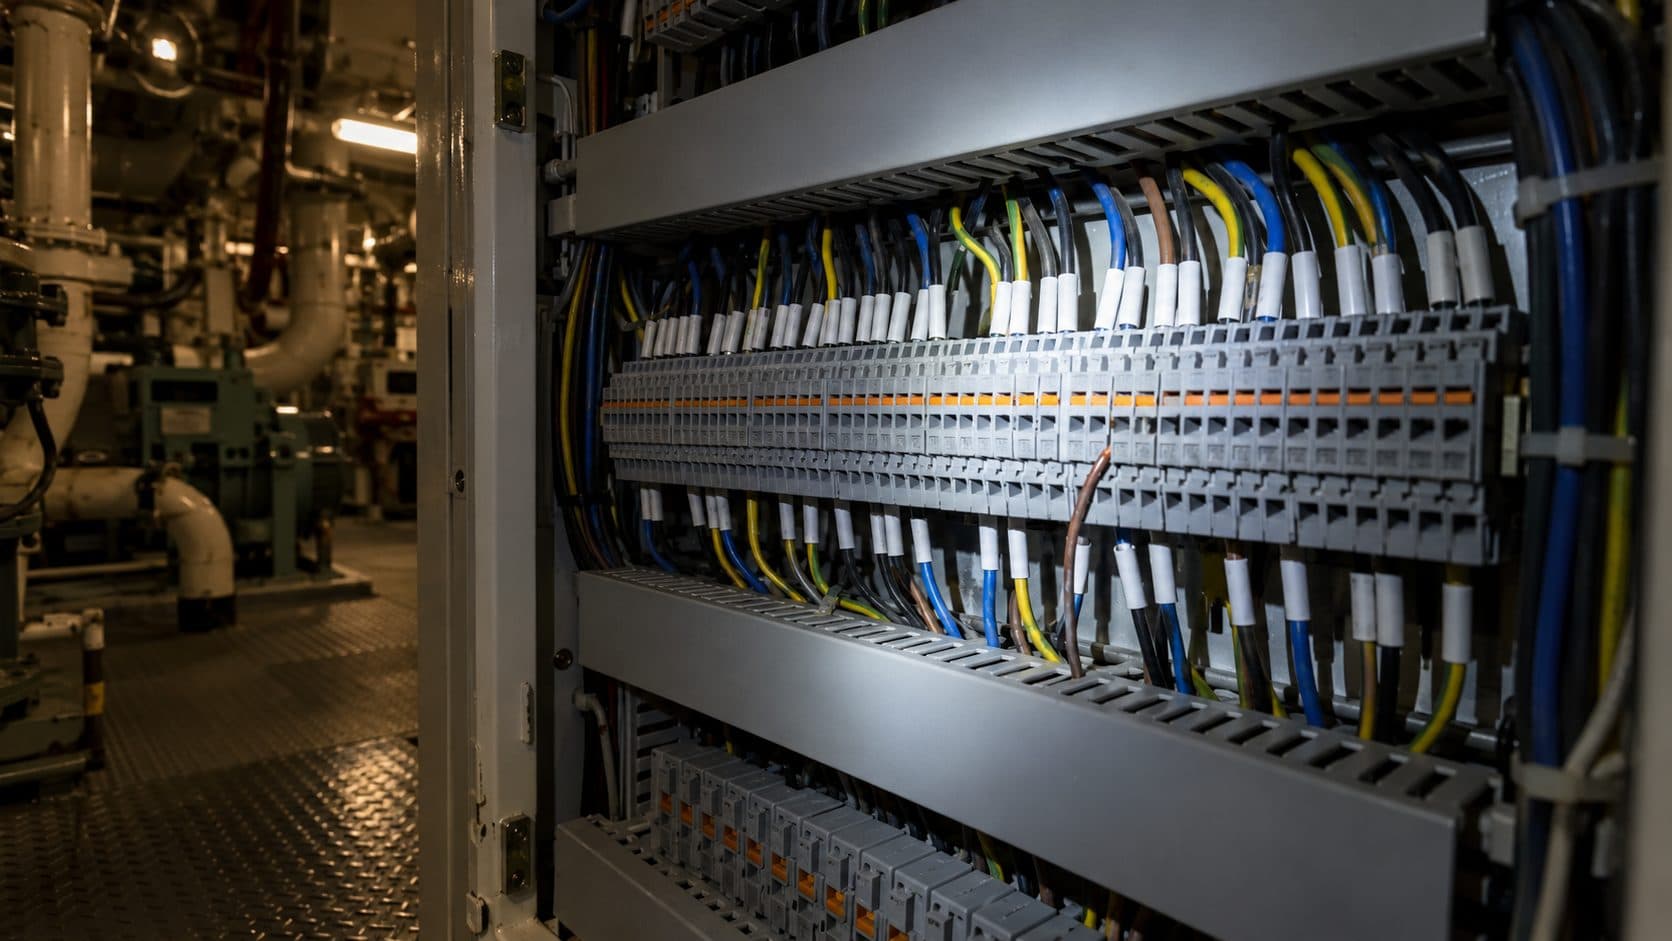
Le fil 1 faisait partie de ce circuit. Son extrémité portait un embout, un petit tube métallique serti sur les brins, enfoncé dans un bornier à ressort WAGO 280-681, l'un des milliers à bord. À la construction du navire, chaque fil de ce tableau avait reçu un manchon d'étiquette thermorétractable. Celui du fil 1, marqué « 381 », recouvrait tout le collier isolé de l'embout. Cette surépaisseur empêchait le fil de s'enfoncer à fond. Selon l'explication du NTSB, sa pointe pouvait reposer contre la porte du ressort : assez pour conduire, pas assez pour tenir. Le laboratoire du NTSB a trouvé des traces d'arc électrique sur l'embout comme sur la face de la porte, signe d'une connexion défectueuse. Quand le contact s'est rompu, HR1 s'est ouvert et le côté basse tension s'est éteint.
Le détail que je relis sans cesse : rien n'indiquait la cause. Pour le système de gestion de l'énergie du navire, le fil qui se desserre ressemblait à un opérateur ouvrant le disjoncteur volontairement ; il n'a donc rien détecté hors de ses paramètres de sécurité. Le blackout a déclenché un déluge d'alarmes, aucune ne pointant la cause. La panne avait la forme d'une commande légitime.
Les enquêteurs l'ont trouvée par la méthode patiente : ils ont remis l'installation dans sa configuration du 26 mars et ont attendu. Elle est tombée en panne deux fois de plus sans prévenir avant que des contrôles de fils point à point ne trouvent le fil 1.
Le plan B était en mode manuel
Le Dali avait un second transformateur précisément pour ce cas. En mode Automatique, HR2 se serait fermé et aurait rétabli le courant basse tension en une dizaine de secondes. Cette nuit-là, les disjoncteurs étaient en Manuel. L'exploitant, Synergy Marine, laissait le choix du mode à la discrétion de l'équipage, et aucune réglementation ni consigne ne disait lequel utiliser. Dans la quasi-obscurité, l'électricien a compris que seul le côté basse tension était tombé et a fermé les disjoncteurs à la main, 58 secondes après le blackout. Le NTSB juge cette réaction rapide. Il constate aussi que le mode Automatique aurait ramené le blackout de 58 secondes à 10. Il n'aurait empêché aucun des deux blackouts.
La voie de secours avait un problème plus discret. TR1, le transformateur dont le disjoncteur dépendait du fil 1, n'avait pas servi depuis au moins sept mois ; l'équipage y avait basculé la veille de l'accident, après un blackout au port. Tant que TR1 restait inutilisé, note le rapport, rien n'aurait montré à l'équipage un problème sur le fil 1. Après l'effondrement, Synergy a adopté une politique de bascule des transformateurs deux fois par an, que le NTSB décrit comme une pratique courante dans le secteur.
Une protection et un contournement qui ont aggravé les choses
Deux autres systèmes ont aggravé une panne partielle de 58 secondes : l'un a supprimé la propulsion, l'autre a provoqué un second blackout.
Le moteur principal était configuré pour s'arrêter en cas de basse pression d'eau de refroidissement, et ses pompes de refroidissement tournaient sur le côté basse tension. Huit secondes après le blackout, le moteur s'est arrêté. L'arrêt était « annulable » : quelqu'un sur la passerelle avait six secondes pour appuyer sur un bouton. Au milieu d'un déluge d'alarmes dans un navire plongé dans le noir, le NTSB juge cela irréaliste. Ce réglage respectait les règles de classification à la construction du navire en 2015. Il protégeait le moteur et, selon les mots du Board, il a « mis le navire en danger ». Quand le courant est revenu, le gouvernail a bougé de nouveau, mais sans flux d'hélice dessus, le navire ne pouvait pas être gouverné efficacement.
Il y avait ensuite le carburant. Deux des générateurs étaient alimentés par une pompe de rinçage, une pompe de maintenance sans redondance ni redémarrage automatique. Pendant au moins sept mois, d'après les chefs mécaniciens, l'équipage les avait fait fonctionner ainsi, croyant que les lignes d'alimentation normales contenaient du carburant non conforme et qu'il faudrait des jours pour les nettoyer. Quand le courant est revenu, la pompe de rinçage est restée à l'arrêt. Juste après 1 h 27, la pression de carburant a chuté, le système de gestion de l'énergie a déconnecté les générateurs, et le navire a perdu d'un coup la haute et la basse tension. Le NTSB a constaté que les responsables de Synergy à terre, en contact quotidien et disposant d'un suivi à distance, ignoraient cet arrangement, bien qu'un e-mail du navire de janvier 2024 qui le décrivait ait mis en copie un responsable technique de Synergy. Le NTSB juge cette supervision inadéquate, et cette pratique cause du second blackout, pas du premier.
L'autre bout de la défaillance
Le navire n'est que la moitié du rapport. La force d'impact estimée du Dali dépassait de plus de quatre fois la capacité latérale de la pile 17, qui était de 5 509 kips, soit environ 5,5 millions de livres-force.
Avec la méthode de collision de navires de l'AASHTO, l'association des responsables des routes et transports des États américains, le NTSB a estimé la fréquence annuelle d'effondrement du pont à 0,0029, presque 30 fois le seuil de 0,0001 pour un pont critique : d'après mon calcul, une fois tous les 340 ans en moyenne, contre un seuil d'une fois tous les 10 000 ans. Le propriétaire du pont, la Maryland Transportation Authority, n'avait pas mené cette évaluation, que l'AASHTO recommandait pour les ponts anciens mais qui n'était pas exigée pour un pont construit avant 1991. Le comité de sécurité du port, une instance sans pouvoir de contrainte, gardait la protection des piles dans ses actions à mener depuis mars 2006, date à laquelle un représentant de la MDTA avait dit que le pont n'était pas conçu pour résister au contact d'un grand navire. En 1980, le Blue Nagoya, d'un déplacement environ dix fois inférieur à celui du Dali, a heurté cette même pile, et la défense d'accostage de la pile l'a arrêté.
Puis il y a les gens. Environ une minute après le blackout, le pilote a appelé son régulateur pour faire fermer le pont, et la police l'a vidé de sa circulation environ 48 secondes avant l'impact. Le Board estime que cela a évité d'autres morts. Personne n'a prévenu les ouvriers. L'inspecteur avait échangé ses numéros de téléphone avec les policiers, mais ceux-ci ne l'ont pas appelé : ils comptaient rouler sur le pont pour avertir l'équipe une fois les renforts arrivés. Prévenus au moment où les policiers l'ont été, les ouvriers auraient eu 1 minute 16 secondes avant l'impact, ce qui, selon le NTSB, aurait pu suffire pour atteindre une travée qui ne s'est pas effondrée.
Ce que j'en retiens
Un navire n'est pas un service web, et un blackout dans un chenal n'est pas une panne de serveur. Mais la forme est familière à quiconque travaille en production. Par analogie, voici ce que je vérifierais dans mes propres systèmes :
- Exerce le secours. Une sauvegarde inactive pendant des mois garde ses défauts jusqu'au jour où tu en as besoin. La bascule de transformateur deux fois par an est un exercice de failover.
- Fais en sorte qu'une panne ne ressemble pas à une commande. Un processus arrêté par un opérateur et un processus qui a perdu sa connexion ne devraient jamais écrire la même ligne de log.
- Décide du mode de reprise par écrit. « À la discrétion de l'équipage » a coûté 48 secondes.
- Audite les protections qui peuvent tout arrêter. Une sécurité qui sauve un composant peut couler le système, et une annulation en six secondes pendant un déluge d'alarmes n'est pas une annulation.
- Cherche tes pompes de rinçage : les contournements devenus le chemin normal, que, selon le NTSB, ceux qui surveillaient chaque jour n'ont pas vus.
- Protège l'endroit qui reçoit la défaillance, et préviens d'abord les personnes les plus proches.
Ce que le rapport ne montre pas compte aussi. Le NTSB n'a pas pu déterminer à quel moment exact le fil 1 est sorti. Il ne prétend pas que le mode Automatique, ni aucun autre correctif isolé à bord, aurait sauvé le pont.
La piste judiciaire est distincte. En mai 2026, le département de la Justice a annoncé des poursuites pénales contre deux sociétés Synergy et le directeur technique du Dali, avec des allégations qui incluent la pompe de rinçage et de fausses inspections de sécurité. Le parquet va plus loin que le Board : il allègue qu'avec les bonnes pompes à carburant le navire aurait retrouvé du courant à temps, et que le directeur technique a menti en disant aux autorités qu'il ignorait l'existence de la pompe de rinçage. Synergy a répondu que le NTSB ne l'avait pas comptée parmi les causes probables ou contributives, et a dit qu'elle se défendrait avec vigueur. Ces accusations sont des allégations. En juin 2026, le chef mécanicien du Dali a conclu un accord de poursuite différée dans lequel il a admis connaître l'arrangement de la pompe de rinçage et ne pas l'avoir signalé aux garde-côtes comme une condition dangereuse. Au 20 octobre 2026, aucun procès pénal n'avait eu lieu ; en juin 2026, un juge fédéral a fixé son ouverture au 4 octobre 2027.
Un fil a tout déclenché. Chaque couche suivante était une chance de l'arrêter, et le rapport montre lesquelles étaient réglées en manuel, laissées inactives ou jamais construites.
Sources
- National Transportation Safety Board, « Contact of Containership Dali with Francis Scott Key Bridge and Subsequent Bridge Collapse, Patapsco River, Baltimore, Maryland, March 26, 2024 » (Marine Investigation Report MIR-25-40, rapport daté du 18 novembre 2025 ; consulté le 20 octobre 2026)
- National Transportation Safety Board, « Loose Wire on Containership Dali Leads to Blackouts and Contact with Baltimore's Francis Scott Key Bridge » (18 novembre 2025)
- National Transportation Safety Board, « Investigation DCA24MM031 » (consulté le 20 octobre 2026)
- CNN, « Justice Department announces criminal charges in Baltimore's deadly Key Bridge collapse » (12 mai 2026)
- Associated Press via Industrial Distribution, « Technical Superintendent Charged in Crash That Caused Deadly Baltimore Bridge Collapse » (12 mai 2026)
- Praise 106.1 (from 92Q), « Federal Judge Sets 2027 Trial Date in Key Bridge Collapse Case » (17 juin 2026)
- Splash247, « Dali chief engineer admits criminal conduct in Key Bridge case » (19 juin 2026)